
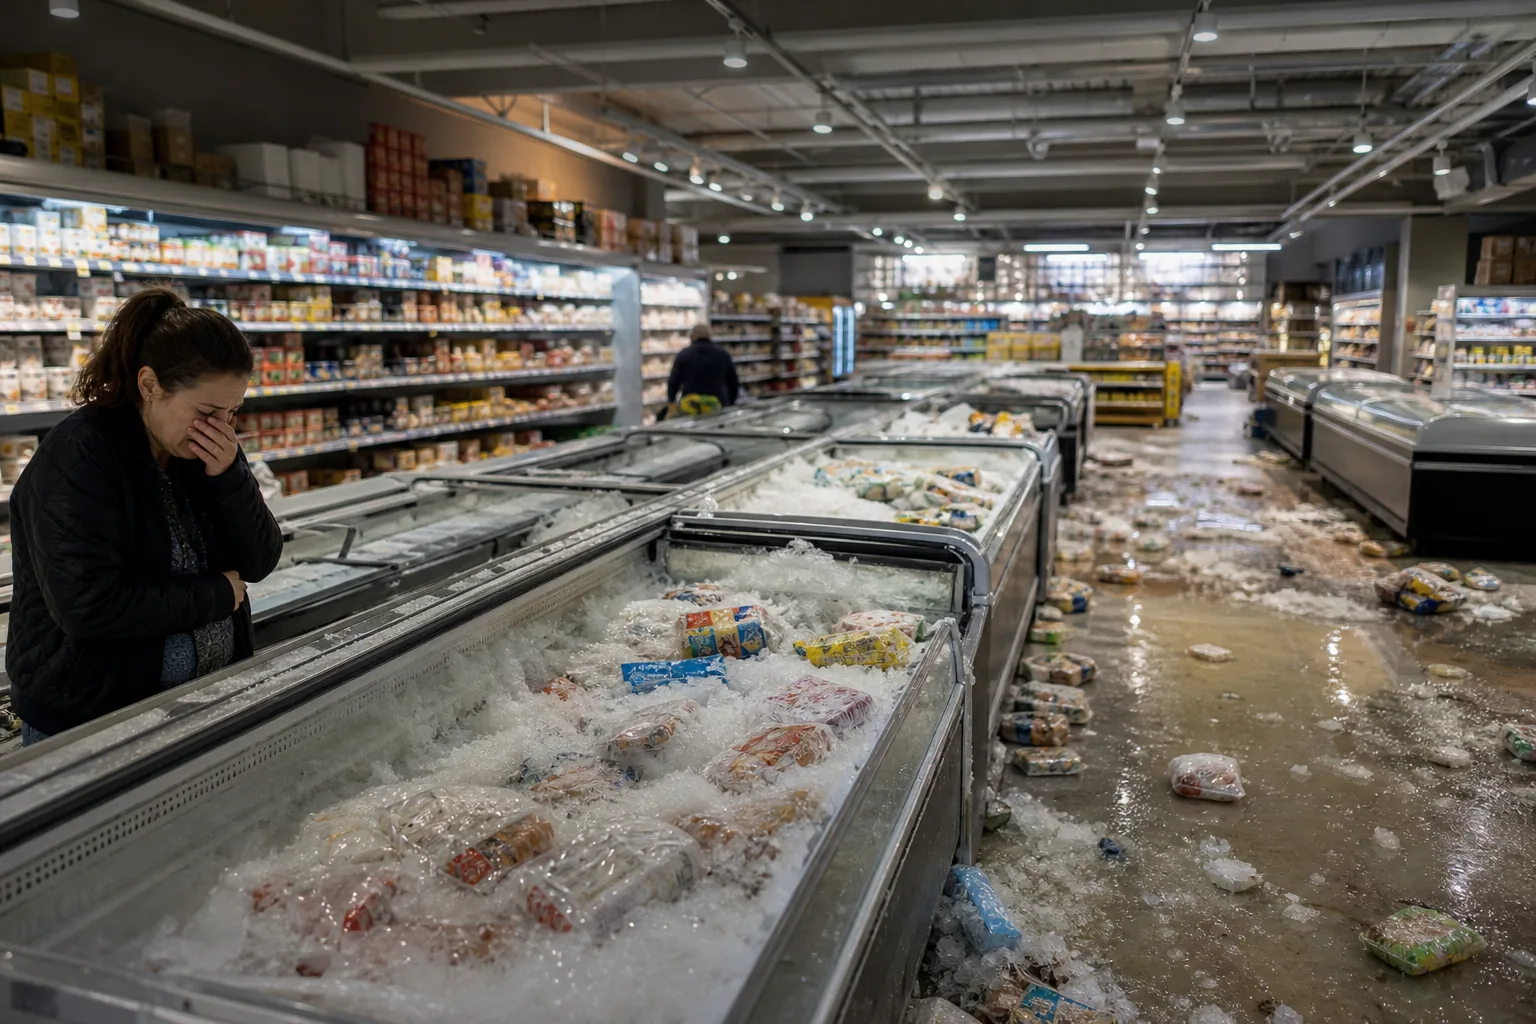
Nella notte tra domenica e lunedì, centinaia di supermercati europei si sono ritrovati con i banchi frigo fuori controllo e le temperature interne salite fino a 50 gradi Celsius. Non si tratta di un guasto tecnico, ma di un attacco informatico coordinato: gli attacchi hacker ai supermercati europei hanno colpito i sistemi di refrigerazione in modo mirato, causando il caos nelle catene della distribuzione alimentare di Svezia, Belgio ed Estonia. È la seconda ondata in poche settimane, e il quadro che emerge solleva interrogativi seri sulla vulnerabilità delle infrastrutture critiche del settore retail.
Cosa è successo nella notte tra domenica e lunedì
L’attacco è scattato nelle ore notturne, quando i negozi erano chiusi e il personale assente. I sistemi di controllo della refrigerazione — quelli che regolano temperature di banchi frigo, celle frigorifere e freezer — sono stati compromessi da remoto, con le temperature che hanno raggiunto i 50°C all’interno delle unità refrigerate. Un valore che rende inutilizzabile qualsiasi alimento deperibile: carne, pesce, latticini, prodotti surgelati.
Le catene coinvolte si sono trovate ad affrontare l’emergenza all’apertura del mattino: scaffali da svuotare, merce da smaltire, sistemi da ripristinare. In Svezia, Belgio ed Estonia, i supermercati colpiti sono stati hundreds — centinaia, secondo le fonti — anche se il numero preciso non è stato ancora comunicato ufficialmente.
L’attacco è definito dalle fonti come una seconda ondata. La prima aveva già colpito la Francia a ottobre 2026, aprendo di fatto la strada a questa escalation transnazionale.
Il precedente francese e la catena di vulnerabilità
Il punto di partenza di questa crisi è databile a ottobre 2026, quando i supermercati francesi furono i primi a subire attacchi ai sistemi di refrigerazione. Quell’episodio non rimase circoscritto: secondo quanto riportato da Euronews, migliaia di frigoriferi in Francia, Belgio e Paesi Bassi risultavano vulnerabili dopo quell’attacco — un segnale che le falle nei sistemi non erano state chiuse, e che i responsabili potevano colpire di nuovo.
Quella vulnerabilità diffusa ha probabilmente reso possibile la seconda ondata. Chi ha condotto gli attacchi — la cui identità resta al momento sconosciuta — ha evidentemente avuto accesso a sistemi non adeguatamente protetti o aggiornati dopo il primo episodio. Il vettore tecnico preciso non è stato ancora reso pubblico dalle autorità competenti.
Perché i sistemi di refrigerazione sono un bersaglio
Potrebbe sembrare un obiettivo insolito. Perché colpire i frigoriferi di un supermercato invece dei sistemi di pagamento o dei database clienti? La risposta sta nella natura stessa delle infrastrutture OT — Operational Technology — che gestiscono impianti fisici come quelli termici e di refrigerazione.
Questi sistemi, in molte catene della grande distribuzione, sono connessi in rete per consentire il monitoraggio centralizzato e la manutenzione da remoto. Una comodità operativa che diventa un punto di ingresso per chi vuole causare danni concreti e immediati: non dati rubati, ma merce distrutta, perdite economiche dirette, interruzione del servizio.
A differenza di un attacco ransomware che blocca i file, un attacco ai sistemi di refrigerazione produce danni fisici e irreversibili nel giro di poche ore. La merce deteriorata non si recupera, e il danno economico è immediato. È una forma di sabotaggio industriale resa possibile dalla digitalizzazione degli impianti.
La grande distribuzione di fronte a una minaccia sistemica
Gli attacchi hacker ai supermercati europei di questa seconda ondata confermano che il settore della grande distribuzione è diventato un obiettivo strutturale per i cybercriminali. Non si tratta più di episodi isolati: la sequenza Francia–Belgio–Paesi Bassi–Svezia–Estonia disegna una progressione geografica che suggerisce una strategia coordinata.
Le implicazioni vanno oltre il singolo negozio colpito. La catena del freddo è uno degli elementi fondamentali della sicurezza alimentare: se i sistemi di refrigerazione non sono affidabili, l’intera filiera — dalla logistica alla vendita — ne risente. In un settore che gestisce volumi enormi di prodotti deperibili ogni giorno, anche poche ore di interruzione si traducono in perdite significative e in potenziali rischi per i consumatori.
La domanda che le autorità e le aziende del settore devono affrontare ora è concreta: quanti altri sistemi di refrigerazione connessi in rete sono ancora esposti? Dopo il primo attacco in Francia, la risposta avrebbe dovuto essere una revisione urgente delle misure di sicurezza su tutti i sistemi OT connessi. Il fatto che una seconda ondata sia riuscita a colpire altri tre paesi suggerisce che quella revisione non è avvenuta — o non è avvenuta abbastanza in fretta.
Per i responsabili IT e di sicurezza delle catene della distribuzione europea, questa settimana segna un punto di non ritorno: proteggere i sistemi operativi fisici dagli attacchi informatici non è più un’opzione tecnica secondaria, ma una priorità di continuità aziendale.
Questo articolo è stato realizzato con il supporto dell'AI e sottoposto a revisione editoriale.